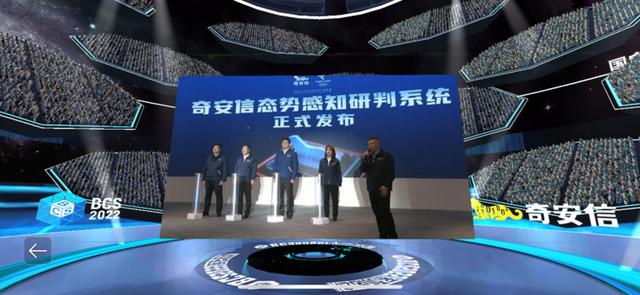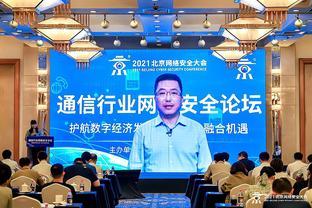
8月7日,北京网络安全大会正式拉开帷幕。本届大会以“安全框架”作为新主题,这一变化并非简单的议题更替,而是网络安全治理思路从“被动应对”向“主动构建”深层转型的鲜明信号。在数字化浪潮席卷全球、网络威胁日益复杂化的背景下,会议主题的调整折射出行业对安全体系化、标准化和可落地性的迫切追求。
网络安全形势正经历结构性变化。传统的边界防御模式,已经难以应对高级持续性威胁、供应链攻击和新型攻击面不断扩张等挑战。单点产品的堆叠难以形成有效合力,企业安全建设常常陷入“头痛医头、脚痛医脚”的困境。在这一背景下,“安全框架”主题的提出,回应了产业界的普遍诉求:需要一套系统化、可复用、能与业务深度融合的安全方法论,将分散的安全能力有序整合,实现从碎片化防护到体系化治理的跨越。
从国际视野看,安全框架之争已成为网络安全领域的重要竞争维度。美国NIST网络安全框架、欧盟相关安全框架以及零信任架构等,已在全球范围内产生广泛影响。安全框架不仅关乎企业防护能力的构建,更涉及标准话语权和产业生态的塑造。北京网络安全大会以“安全框架”为主题,体现出中国网络安全产业积极参与全球治理、探索符合自身发展路径的框架体系的努力,有助于推动自主框架的完善与落地。与此大会为政策制定者、企业代表和安全从业者提供了交流平台,促使框架真正走出概念演示,进入实战场景。
报告显示,安全框架要有生命力,必须与业务场景紧密结合。“安全框架”不应停留在理论层面,而要能够回答企业在数字化转型中面临的实际问题:如何厘清资产与风险,如何设计纵深防御策略,如何把安全融入开发运营流程,如何在组织内落地执行。“安全设计”“安全左移”“零信任”等议题将在大会期间被进一步讨论,体现了框架从静态文档向动态能力的演进方向。
整体而言,北京网络安全大会聚焦“安全框架”,既是应对当前威胁形势的需要,也是推动产业成熟的重要契机。真正的安全能力来源于知行合一。唯有让框架走出展厅、走入系统日志与应急预案,网络安全防线才能经得起实战考验。这项工作的推进需要标准、技术、人才和生态共同支撑。安全框架能否在信息化底座上发挥实效,落地能力才是真正的考题——检验标准就在于当网络风暴来临那一刻,防线是否名副其实,而非束之高阁。秉持统一的标准与协作精神北京,勾勒底色更坚实的安全图。这也是北京网络安全高,不层层拼路径才能将长城长安。